
Hallo zusammen,
in unregelmäßigen Abständen veröffentliche ich hier Artikel, die mich zurzeit bewegen. Ich bin für jegliche konstruktive Statements dankbar. Es darf auf sachlicher Ebene gerne (mit)diskutiert werden. Ich behalte mir allerdings vor, unsachgemäße Kommentare, Beleidigungen und der Sache nicht dienliche Aussagen zu entfernen. Es darf aber auch (nur) mitgelesen werden. Ich möchte darauf hinweisen, dass ich hier ausschließlich meine ganz persönliche und eigene Meinung vertrete.
Viel Spaß beim Lesen und vielleicht auch beim Mitdenken und Kommentieren.
Maiko Spano
Mein aktueller Beitrag
- Die größte Schwachstelle liegt oft nicht dort, wo Unternehmen suchen
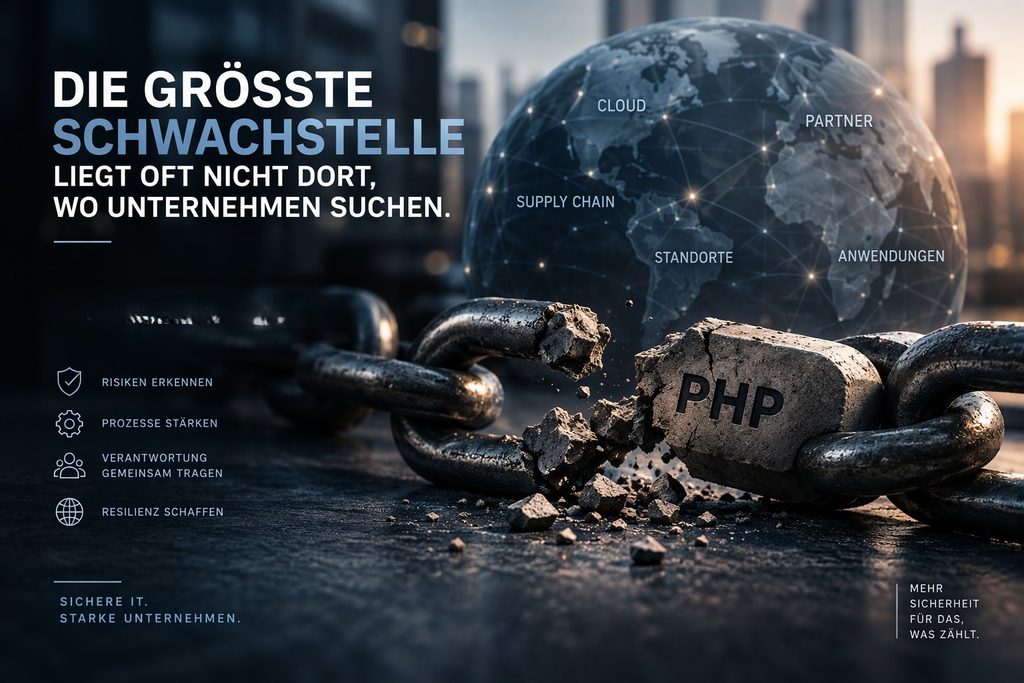
Wenn über Cyberrisiken gesprochen wird, denken viele zuerst an Firewalls, Virenscanner oder Phishing-Mails. Dabei zeigt die Praxis immer häufiger ein anderes Bild: Die eigentlichen Risiken entstehen oft durch die wachsende Komplexität moderner IT-Landschaften und die Vielzahl von Abhängigkeiten, die Unternehmen heute eingehen.
Cloud-Services, externe Dienstleister, Open-Source-Komponenten und internationale Geschäftsprozesse sind längst fester Bestandteil des Unternehmensalltags. Jede dieser Verbindungen schafft Mehrwert. Gleichzeitig erweitert sie aber auch die Angriffsfläche.
Ein aktuelles Beispiel dafür sind die kürzlich bekannt gewordenen kritischen Sicherheitslücken in PHP. Auf den ersten Blick handelt es sich um ein technisches Problem in einer weit verbreiteten Programmiersprache. Tatsächlich zeigt der Vorfall jedoch etwas viel Grundsätzlicheres: Selbst Unternehmen mit gut geschützten Netzwerken können betroffen sein, wenn Risiken in fundamentalen Technologien auftreten, auf denen unzählige Anwendungen und Geschäftsprozesse aufbauen. Sicherheitsbehörden und Anbieter weltweit forderten Unternehmen dazu auf, ihre Systeme unverzüglich zu überprüfen und Sicherheitsupdates einzuspielen.
Genau darin liegt die eigentliche Herausforderung moderner IT. Risiken entstehen heute nicht mehr ausschließlich innerhalb der eigenen Infrastruktur. Sie entstehen entlang von Lieferketten, in Software-Abhängigkeiten und überall dort, wo technische und organisatorische Komplexität zunimmt.
Technologie allein bietet darauf keine Antwort. Entscheidend sind klare Verantwortlichkeiten, einheitliche Standards, belastbare Prozesse und die Fähigkeit, kritische Risiken frühzeitig zu erkennen und kontrolliert zu bewerten. Unternehmen, die Sicherheit als einmaliges Projekt verstehen, geraten dabei zunehmend unter Druck. Erfolgreich sind diejenigen Organisationen, die Sicherheit als kontinuierlichen Managementprozess etablieren.
Gerade in international aufgestellten Unternehmen zeigt sich immer wieder, wie wichtig eine gemeinsame Ausrichtung ist. Unterschiedliche Prozesse, lokale Sonderlösungen und fehlende Transparenz führen häufig zu Schwachstellen, die erst dann sichtbar werden, wenn bereits Handlungsbedarf besteht.
Die Frage ist deshalb nicht, ob die nächste kritische Sicherheitslücke entdeckt wird. Die Frage ist vielmehr, wie gut ein Unternehmen darauf vorbereitet ist.
Denn Resilienz entsteht nicht durch einzelne Technologien, sondern durch Strukturen, Prozesse und die Fähigkeit, Komplexität dauerhaft beherrschbar zu machen.